Польща відбила хакерську атаку на атомний об’єкт та розслідує причетність Ірану
Джерело: Politico.
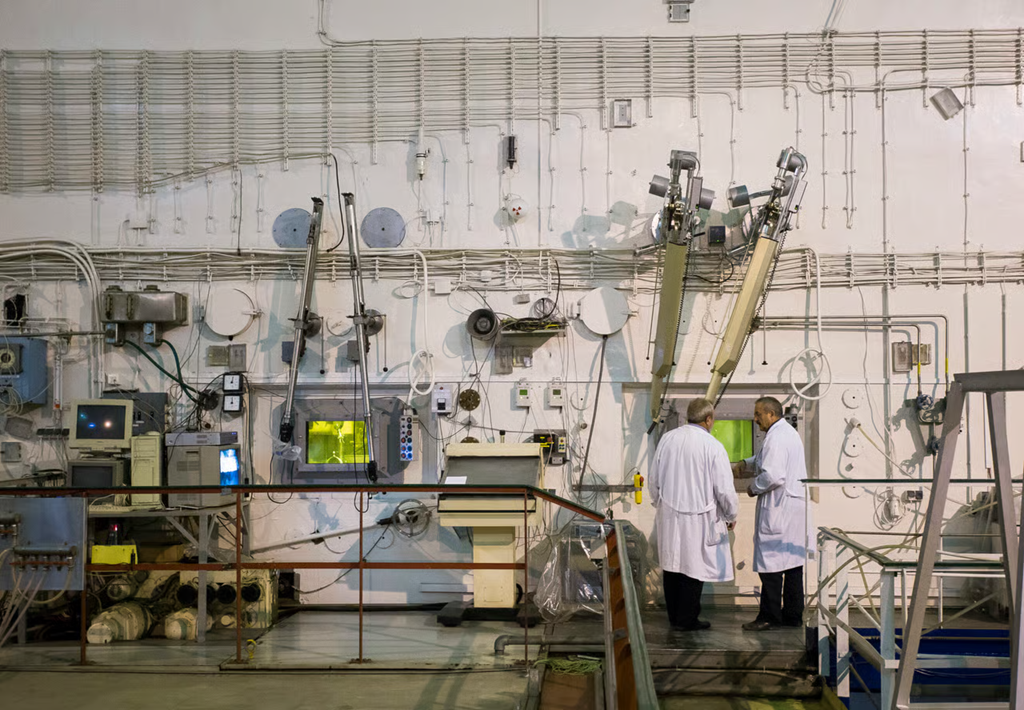
Польський уряд офіційно підтвердив факт спроби кібердиверсії проти провідної наукової установи країни в галузі атомної енергетики. У четвер, 12 березня, стало відомо про напад на сервери Національного центру ядерних досліджень, який вдалося вчасно нейтралізувати силами кіберзахисту.
Міністр цифровізації Кшиштоф Гавковський у своїй заяві наголосив, що інцидент стався протягом останніх кількох днів. Попри втручання хакерів, безпеку об’єкта вдалося зберегти.
Директор центру Якуб Купецький запевнив, що “усі системи безпеки працювали згідно з процедурами”, а дослідницький реактор продовжує “безпечно та стабільно функціонувати на повну потужність”. Варто зазначити, що Польща використовує цей центр виключно для наукових цілей і не володіє власною ядерною зброєю.
За словами Гавковського, первинний аналіз методів проникнення вказує на іранське походження атаки.
“Перші ідентифікації векторів входу пов’язані з Іраном”, – повідомив міністр місцевим медіа, проте зауважив, що розслідування триває.
Він також додав, що зловмисники могли навмисно використовувати “іранські маркери”, аби приховати свою справжню приналежність. З огляду на досвід Польщі, яка регулярно стикається з російськими кібератаками з 2022 року, версія про маскування може відповідати дійсності.
Зазначимо, що західні розвідувальні органи ще наприкінці лютого закликали об’єкти критичної інфраструктури до підвищеної готовності через імовірну активацію іранських кіберпідрозділів на тлі регіональної війни. Іранське посольство у Варшаві поки не прокоментувало звинувачення польської сторони.
- Розвідка Нідерландів оприлюднила термінове попередження про глобальну кіберкампанію Росії, метою якої є перехоплення конфіденційної переписки високопосадовців, військових та медійників через популярні мобільні додатки.
- Хакери використали релігійний додаток BadeSaba з 5-мільйонною аудиторією, щоб закликати іранських військових скласти зброю під час нічного обстрілу військових об’єктів.
- Українська кіберспільнота спільно з проєктом InformNapalm провела масштабну операцію, метою якої було знешкодження ворожих засобів зв’язку на передовій. Використовуючи мережу підставних Telegram-ботів, фахівці змогли виявити тисячі пристроїв Starlink, які незаконно використовувалися російськими військовими підрозділами.
Станом на жовтень 2026 року Росія має в резерві до 700 балістичних ракет, кілька тисяч крилатих ракет різних типів і понад шість тисяч ударних безпілотників. Російський оборонно-промисловий комплекс спроможний щомісяця виробляти понад 200 ракет різних типів, зокрема близько 110 балістичних.
Стримінговий сервіс Netflix оприлюднив прогноз прибутку на четвертий квартал 2026 року, який виявився нижчим за очікування аналітиків. Компанія також знизила прогноз рекламних доходів на весь рік із приблизно $3 млрд до $2,7 млрд.
Детективи Національного антикорупційного бюро України (НАБУ) проводять обшуки в приміщенні Національного банку України та за місцем проживання одного зі співробітників установи.
Європейський Союз вивчає можливі випадки іноземного втручання та дезінформаційні кампанії, пов’язані із заворушеннями у Франції та спалахами насильства в інших європейських країнах.
У Threads активно обговорюють долю собаки на ім’я Білка, яка під час повітряних тривог регулярно спускалася до метро “Академмістечко” в Києві. Користувачі звикли бачити тварину в укритті, однак останніми днями почали з’являтися повідомлення про зникнення її лежанки та самої собаки.