У Держспецзв’язку повідомили про чергову кібератаку проти Сил оборони України: деталі
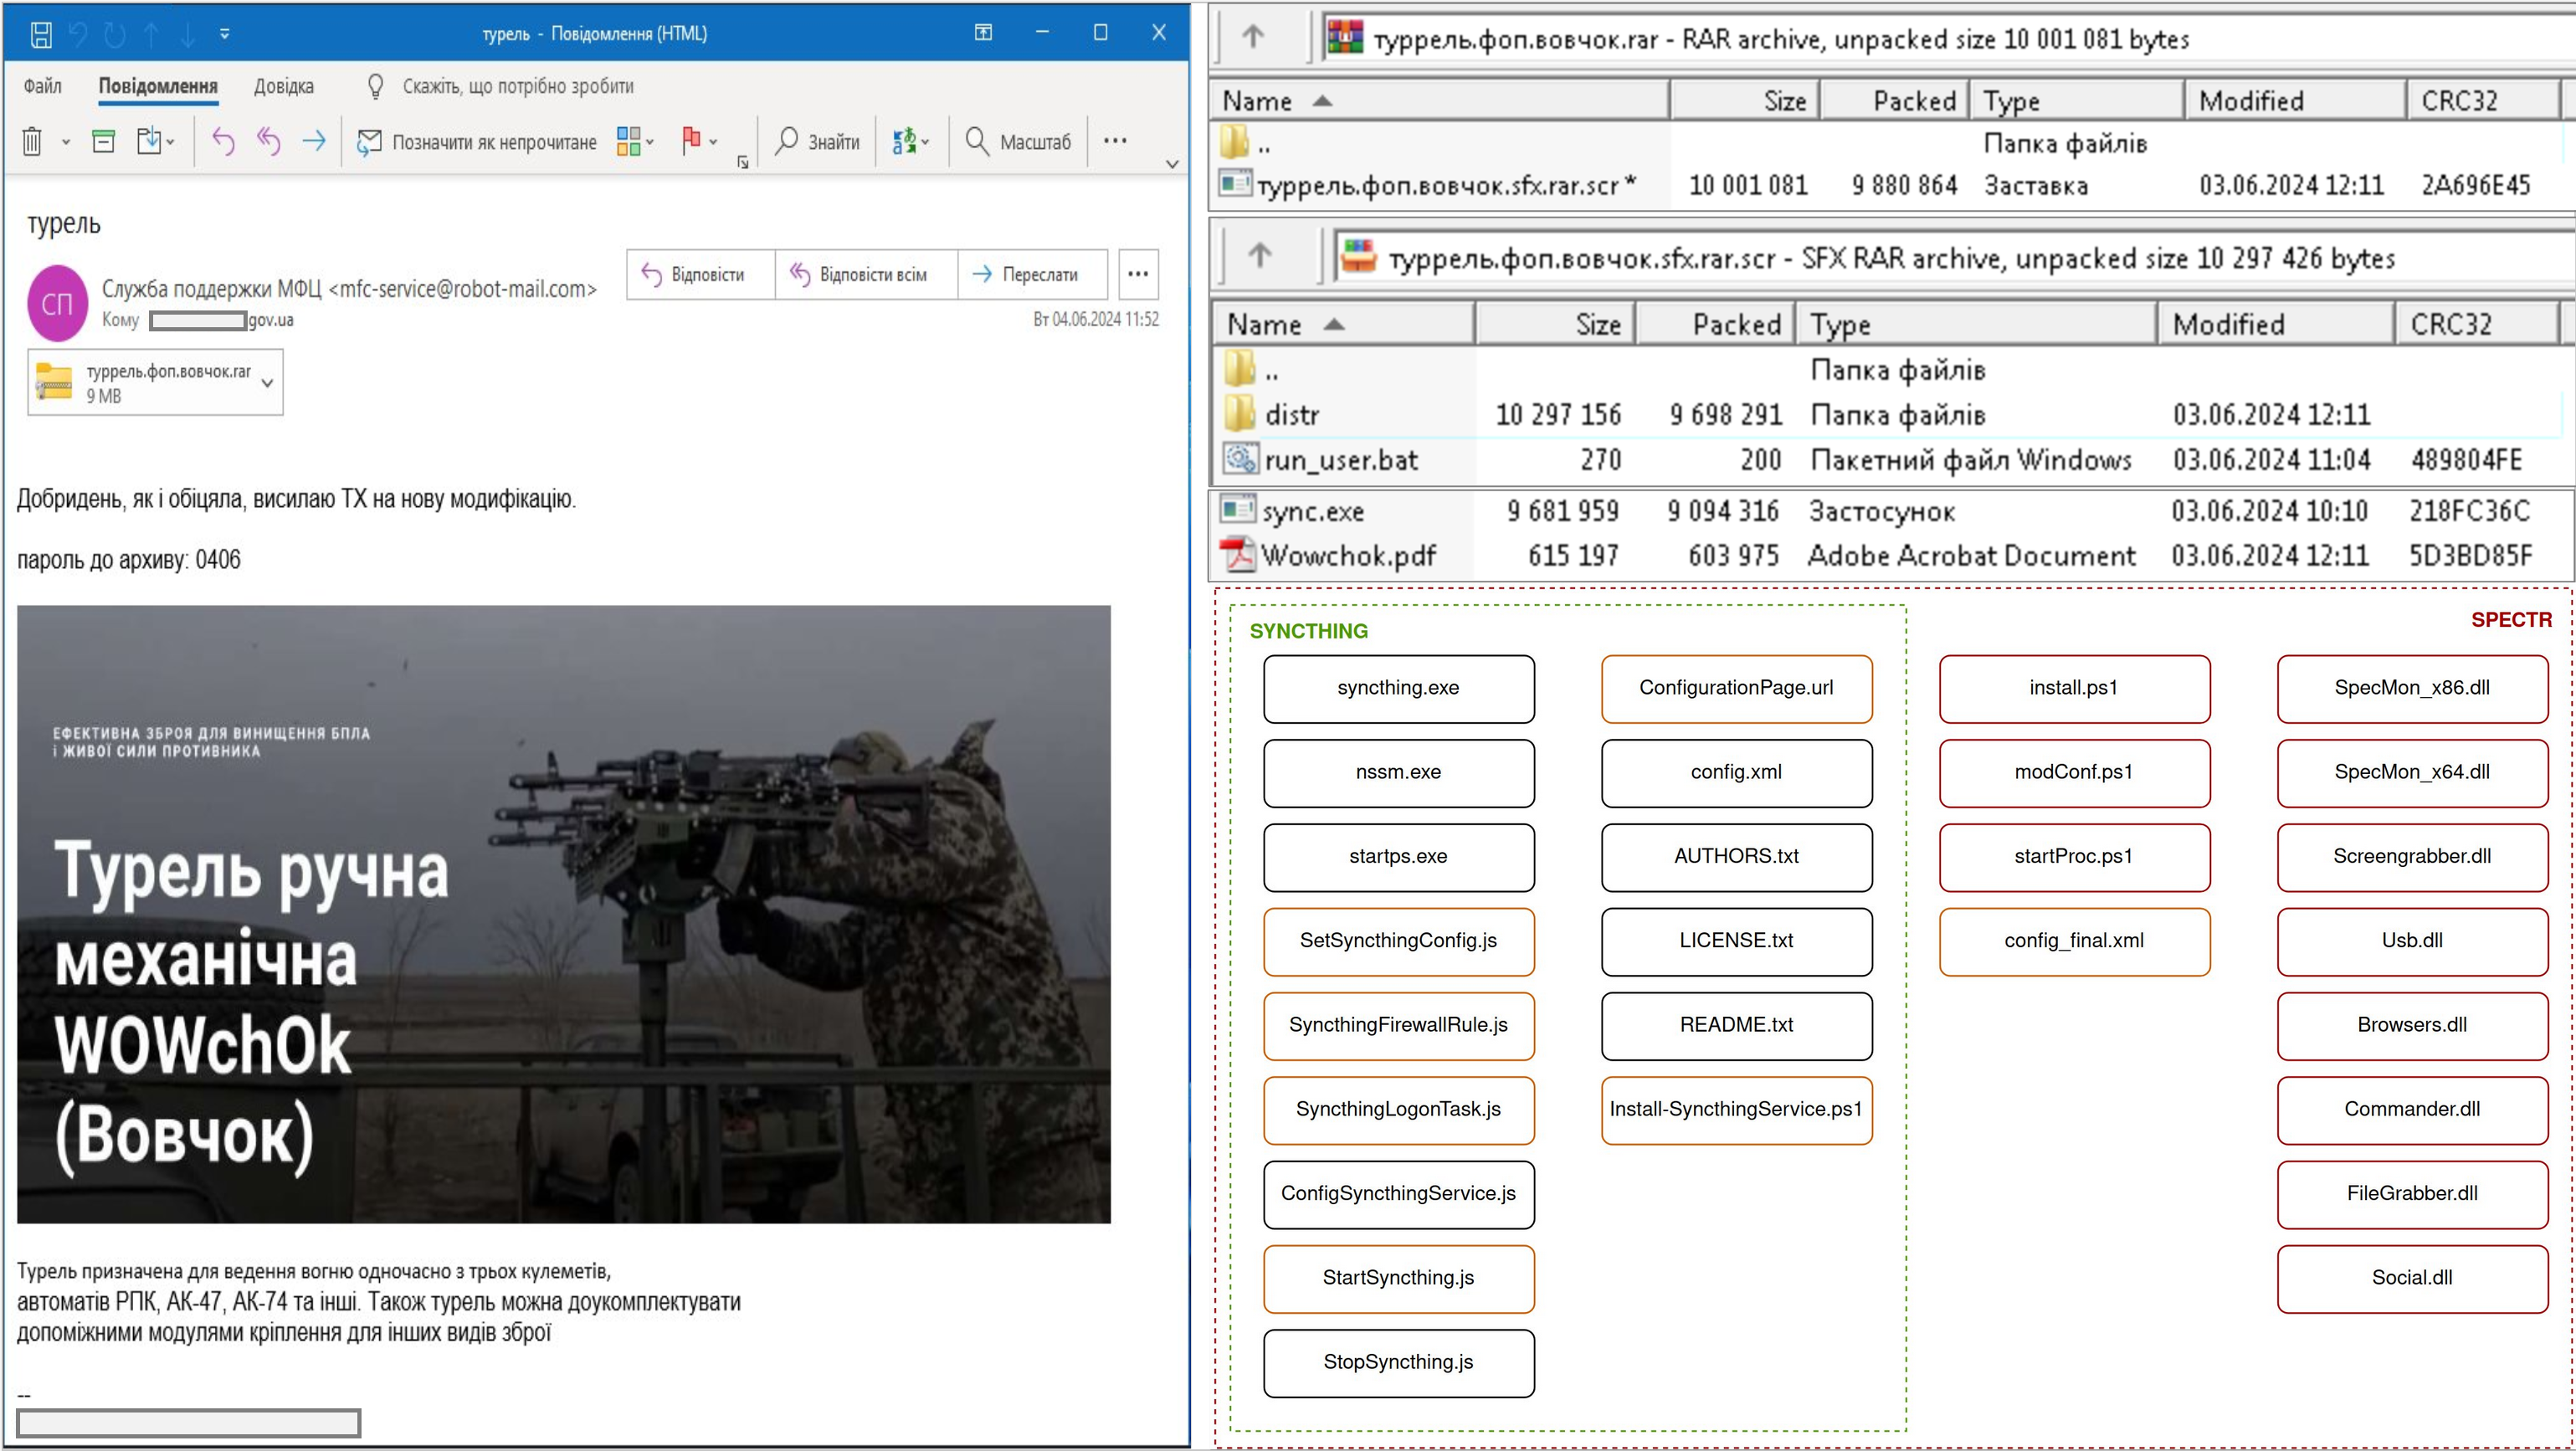
Зображення: Приклад електронного листа та вмісту шкідливого інсталятора/CERT-UA
Джерело: Держспецзв’язку
Урядова команда реагування на комп’ютерні надзвичайні події CERT-UA у взаємодії з Центром кібербезпеки ЗСУ виявила та дослідила ворожу активність угрупування UAC-0020 (Vermin) проти Сил оборони України.
Що сталося?
- Група хакерів UAC-0020 (Vermin), пов’язана із силовими відомствами окупованого Луганська, атакувала Сили оборони України.
- Зловмисники розсилали електронні листи з вкладенням у вигляді архіву “туррель.фоп.вовчок.rar”, який містив файл-приманку “Wowchok.pdf”; ЕХЕ-інсталятор “sync.exe” та BAT-файл “run_user.bat”.
- Файл “sync.exe” містив як легітимні компоненти програми SyncThing, так і файли шкідливих програм SPECTR.
- Викрадена інформація (документи, файли, паролі) надсилалася на комп’ютер зловмисника за допомогою штатного функціонала синхронізації SyncThing.
Відтак, цього разу у якості засобів реалізації кіберзагрози використано відомий з 2019 року інструментарій – шкідливе програмне забезпечення SPECTR. При цьому, для вивантаження з комп’ютера викрадних документів, файлів, паролів та іншої інформації використано штатний функціонал синхронізації легітимного програмного забезпечення SyncThing, яке, серед іншого, підтримує встановлення peer-to-peer з’єднання між комп’ютерами.
Для проведення кібератаки жертві надіслано електронний лист із вкладенням у вигляді архіву “туррель.фоп.вовчок.rar”, захищеного паролем. В зазначеному архіві знаходиться RARSFX-архів “туррель.фоп.вовчок.sfx.rar.scr”, що містить файл-приманку “Wowchok.pdf”, ЕХЕ-інсталятор “sync.exe”, створений за допомогою InnoSetup та BAT-файл “run_user.bat”, призначений для первинного запуску.
Своєю чергою файл “sync.exe” містить як легітимні компоненти програми SyncThing, так і файли шкідливих програм SPECTR, в тому числі допоміжні бібліотеки та скрипти. При цьому, штатні файли програмного забезпечення SyncThing частково модифіковано з метою зміни назв каталогів, запланованих задач, відключення функціонала відображення повідомлень користувачеві тощо.
- Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA, що діє при Держспецзв’язку, попереджає про цільові кібератаки проти державних службовців, військових та представників оборонних підприємств України.
- Хакерські групи, пов’язані з російським військовим розвідувальним відомством ГРУ, активно використовували месенджери, зокрема Telegram та Signal, для поширення шкідливого програмного забезпечення. Ці атаки, які були виявлені у другому півріччі 2023 року, мають на меті враження на мобільні пристрої та системи військових.
- У Державній службі спеціального зв’язку та захисту інформації України попередили про зростання кількості кібератак на бухгалтерів.
- Служба безпеки України спільно з ФБР та партнерами з ЄС викрила міжнародну мережу хакерів, які розробляли віруси-вимагачі для атак на американські та європейські компанії.
Уряд Південної Кореї передбачив у бюджетному запиті на 2027 рік $100 млн допомоги Україні. Кошти планують спрямувати через трастовий фонд НАТО, гуманітарні програми та програму підтримки країн, постраждалих від збройних конфліктів. Це рішення пов’язане з обіцянкою президента Лі Чже Мьона надати Україні комплексну допомогу на $100 млн, яку він оголосив у липні.
Російські атаки на промислові підприємства, енергетичну інфраструктуру та логістичні мережі дедалі сильніше тиснуть на економіку України. Зупинка металургійних потужностей і проблеми з експортом зерна скорочують доходи країни та посилюють дефіцит державного бюджету.
Рада Європейського Союзу продовжила на два роки, до 15 листопада 2028 року, мандат військової місії EUMAM, котра займається підготовкою українських військовослужбовців. На цей період місії виділили майже 300 млн євро.
Канцлер Німеччини Фрідріх Мерц пов’язав підтримку семирічного бюджету Євросоюзу з готовністю всіх держав-членів фінансово допомагати Україні у 2027 році та надалі. Берлін вимагає спільних зобов’язань щодо покриття фінансового дефіциту Києва, який наступного року оцінюють у €70 млрд.
Після чотирьох з половиною років російської окупації 68-річний Сергій залишив Олешки під час евакуації 30 жовтня та возз’єднався з дружиною Ларисою, котра виїхала до Великої Британії ще у 2022 році.