Росія вдається до хакерських атак для підтримки вторгнення в Україну — британська розвідка
Джерело: Міноборони Великої Британії
За даними розвідки Сполученого Королівства, Росія продовжує використовувати кібернетичні можливості для підтримки повномасштабного вторгнення в Україну.
Аналітики нагадали, що 31 серпня 2023 року Національний центр кібербезпеки Британії (NCSC ) разом з міжнародними партнерами оприлюднив звіт про кампанію шкідливого програмного забезпечення, спрямовану на мобільні пристрої Android, якими користуються українські захисники.
Як повідомляється, російська група кіберзагроз під назвою Sandworm використовувала шкідливе програмне забезпечення Infamous Chisel. Раніше NCSC пов’язував Sandworm з Головним центром спеціальних технологій Головного розвідувального управління Генерального штабу Росії.
Infamous Chisel забезпечує постійний доступ до скомпрометованих Android-пристроїв, а також збір і вилучення інформації з них. Зокрема, йдеться про націленість на додатки, що використовуються українськими військовими.
“Дуже ймовірно, що Infamous Chisel використовувався для крадіжки військових даних. Ця діяльність показує, що Росія продовжує використовувати кібернетичні можливості для підтримки вторгнення в Україну”, – йдеться в дописі.
- Дві групи російських хакерів намагалися зірвати саміт оборонного альянсу НАТО у Вільнюсі, поширюючи дезінформацію та очевидні розвідувальні документи в Інтернеті, повідомила дослідницька компанія соціальних мереж Graphika.
24 вересня сапери Державної служби з надзвичайних ситуацій вилучили безпечні залишки російської ракети “Іскандер-М” у Києві. Уламки знайшли в одному з районів столиці після атаки у ніч на четвер.
Міністр оборони Польщі Владислав Косіняк-Камиш прокоментував акти саботажу з боку РФ, наголосивши, що Москва намагається розділити Європу.
Естонія вирішила запровадити національні санкції проти російських мільярдерів Михайла Фрідмана та Алішера Усманова.
23 вересня та в ніч на 24 вересня підрозділи Сил оборони України уразили низку важливих військових об’єктів армії РФ.
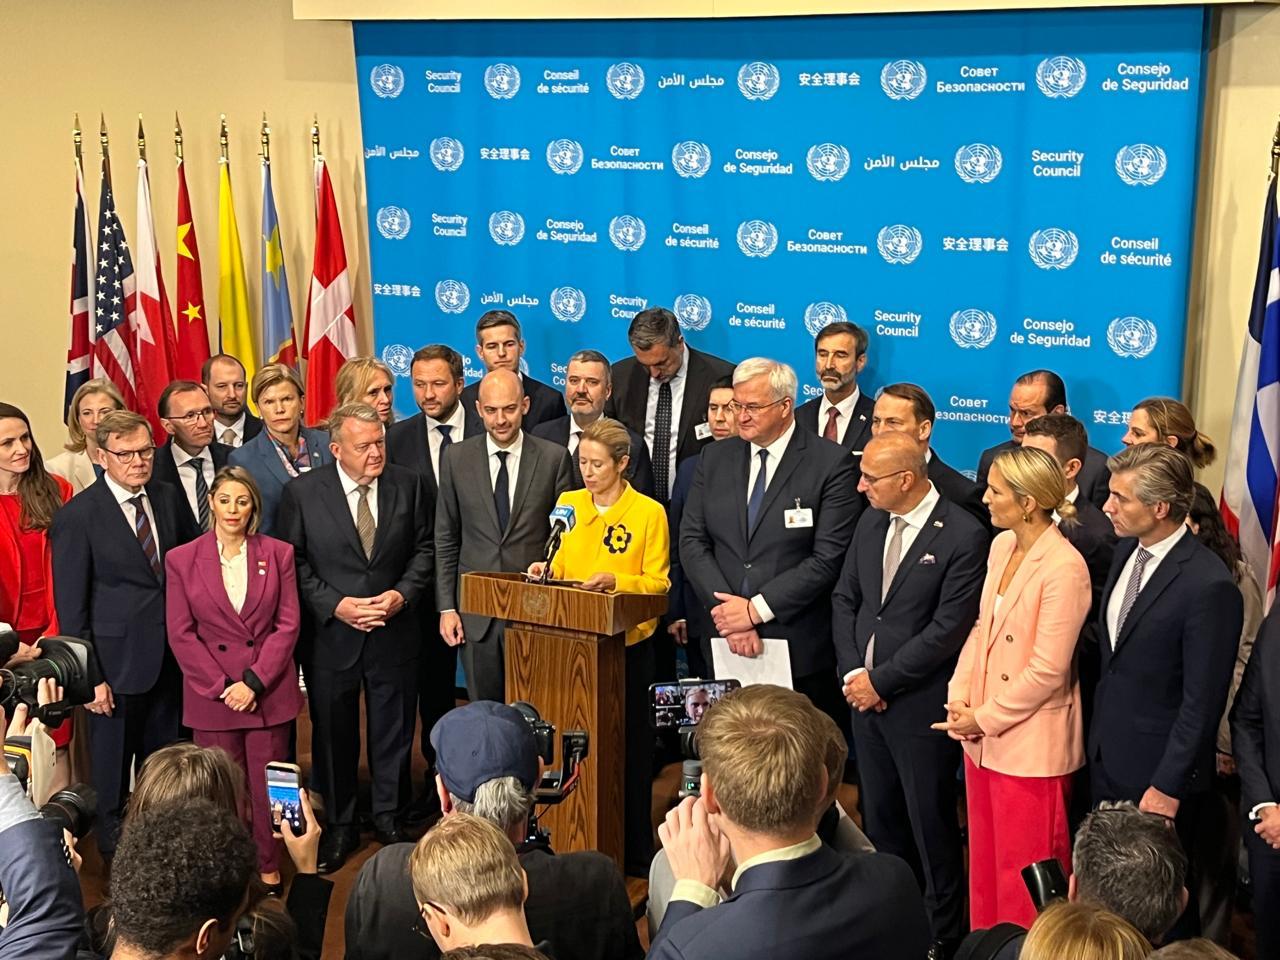
Україна погодилася на цілковите та негайне припинення вогню. Росію закликали вчинити аналогічний крок. Відповідну заяву підписали 51 країна-член ООН.